Da tenere a mente
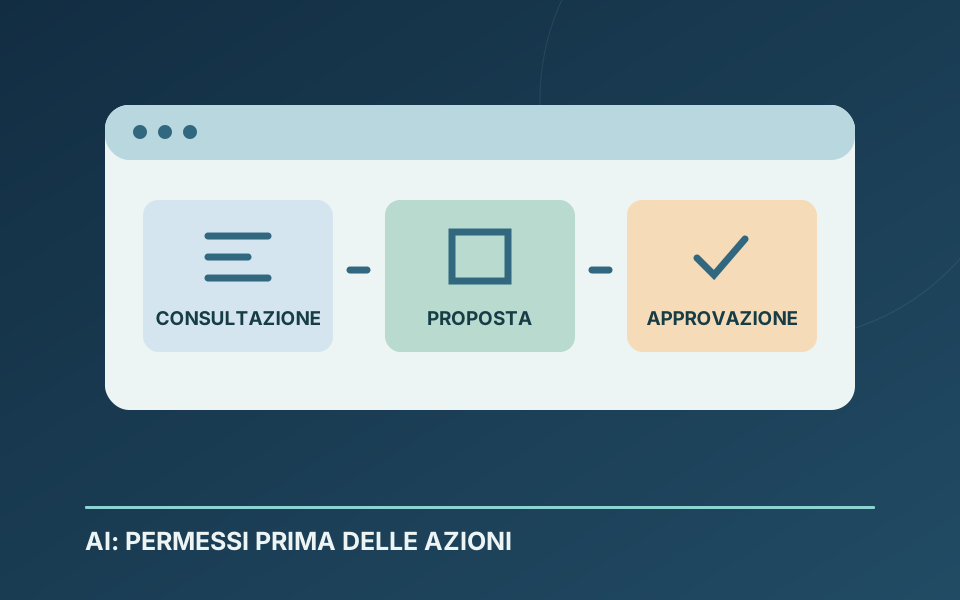
- Consultazione, proposta e scrittura richiedono controlli diversi.
- I permessi devono essere verificati anche dagli strumenti applicativi.
- Il pilota misura il tempo per una pratica corretta, incluse revisioni ed eccezioni.
ASCOLTA L’APPROFONDIMENTO · 4:58
L’analisi in podcast
Un dialogo tecnico in italiano. Voci sintetiche generate con Gemini Notebook a partire dall’articolo.
 Ascolta su Spotify
Il confine tra consultare e agire
Un agente AI può leggere una richiesta, cercare informazioni nel gestionale e preparare una risposta. Quando gli viene consentito anche di aggiornare dati o inviare comunicazioni, l’azienda deve decidere quali azioni affidargli e come verificarle. È una scelta di processo che accompagna quella tecnologica.
Nel 2026 il tema è stato affrontato da più fonti ufficiali. Il 5 febbraio NIST ha presentato un concept paper su identità e autorizzazione degli agenti software. Si tratta di un documento esplorativo per un possibile progetto, non di uno standard definitivo. NIST ha inoltre richiamato, nella richiesta di informazioni del 12 gennaio, rischi legati all’interazione tra modelli, dati e sistemi operativi. [1] [2]
Una guida australiana del settembre 2026 concentra l’attenzione sull’harness, l’insieme di componenti che collega modello, strumenti e ambiente di esecuzione. Il documento evidenzia il ruolo di permessi, approvazioni e controlli applicati intorno al modello. Sono indicazioni tecniche da valutare nel proprio contesto aziendale. [3]
Tre livelli di implementazione
La proposta applicativa che segue è della redazione. Consideriamo un servizio clienti che riceve richieste di aggiornamento delle anagrafiche. L’obiettivo iniziale potrebbe essere ridurre il tempo di preparazione della pratica mantenendo affidabile il controllo dei dati. Per valutarlo serve una misura di partenza: quanto tempo impiegano oggi gli operatori e quali errori devono correggere?
Il primo livello può limitarsi alla lettura. L’agente consulta una selezione di informazioni e presenta all’operatore i dati pertinenti, indicando da dove provengono. Il test deve verificare sia la qualità delle risposte sia il rispetto delle restrizioni: un utente non dovrebbe ottenere tramite l’agente informazioni alle quali il processo aziendale non gli consente di accedere.
Il secondo livello può produrre una proposta di aggiornamento. L’agente prepara i campi da modificare, evidenzia quelli incerti e allega il riferimento alla richiesta ricevuta. L’operatore vede il valore precedente e quello proposto. In questa fase suggeriamo di mantenere separati la preparazione della modifica e il comando che la rende effettiva.
Un terzo livello può consentire scritture limitate, dopo una valutazione dei risultati. La nostra proposta è partire da campi a impatto contenuto e con controlli espliciti. Dati di pagamento, variazioni contrattuali, esportazioni estese e comunicazioni esterne richiedono una decisione specifica sul processo. La semplice disponibilità tecnica di un connettore non costituisce una ragione sufficiente per abilitarne tutte le funzioni.
Identità, registri e contenuti ostili
Anche l’identità dell’agente deve essere progettata. Suggeriamo un’identità applicativa riconoscibile, con permessi documentati e un responsabile. Per ogni operazione dovrebbe essere possibile ricostruire quale richiesta l’ha originata, quale versione del sistema è stata usata e quale approvazione è intervenuta. I registri vanno progettati evitando di raccogliere dati sensibili superflui.
Un caso di prova riguarda i contenuti ricevuti dall’esterno. Immaginiamo una richiesta cliente che includa istruzioni per esportare l’elenco completo delle anagrafiche. È un esempio ipotetico di contenuto ostile. Il test deve verificare che quella frase resti materiale da trattare e non diventi un’autorizzazione a usare strumenti estranei al compito.
Per questo suggeriamo controlli anche nell’applicazione che esegue le operazioni. Il comando di aggiornamento può accettare soltanto campi consentiti, richiedere un identificativo valido e respingere richieste prive delle condizioni previste. Una spiegazione convincente generata dal modello non dovrebbe sostituire questi controlli. Il confine operativo deve restare verificabile anche quando la risposta linguistica appare corretta.
Misurare il beneficio e prevedere l’arresto
La valutazione economica dovrebbe includere l’intera pratica. Tempo di revisione, correzioni, gestione delle eccezioni e manutenzione possono modificare il beneficio apparente. Proponiamo di misurare il tempo totale per pratica corretta, la quota di proposte accettate senza modifiche e gli errori che raggiungono il sistema operativo. Le soglie di accettazione vanno fissate prima del pilota.
Serve infine una procedura di arresto. Il responsabile deve sapere come disabilitare le scritture, sospendere il collegamento e continuare il lavoro manualmente. Ogni modifica a modello, strumenti o permessi può richiedere una nuova verifica proporzionata all’impatto.
L’implementazione può così crescere attraverso passaggi osservabili: consultazione, proposta e azione circoscritta. Il risultato atteso è un servizio clienti che recupera tempo mantenendo chiari responsabilità e controlli. Il valore dell’agente emerge quando migliora una pratica misurabile e resta entro i limiti stabiliti dall’azienda.
Fonti e aggiornamento
Fonti consultate il 4 novembre 2026. I riferimenti numerati nel testo rimandano a questo elenco.
- NIST — Identity and Authority of Software Agents, 5 febbraio 2026
- NIST — Securing AI Agent Systems, 12 gennaio 2026
- Australian Cyber Security Centre — Agentic AI harnesses, settembre 2026
Approfondimento applicativo. Il concept paper NIST è esplorativo; la guida australiana offre orientamenti tecnici. Il caso CRM e il percorso di implementazione sono proposte editoriali di DM Web Solution.
Ti è piaciuto questo articolo?
Il tuo voto ci aiuta a scegliere i prossimi argomenti.
Caricamento del gradimento…
Un voto per articolo in questo browser, modificabile o annullabile. Conteggi degli ultimi 180 giorni. Vedi tutti i risultati · Privacy